রোববার, ১৮ অক্টোবর ২০২৬, ৩ কার্তিক ১৪৩৩
English
ইউনিকোড কনভার্টার
Bangla FM

জিরো ট্রাস্ট নিরাপত্তাব্যবস্থা কী


ডেস্ক নিউজ
ডেস্ক নিউজ
| প্রিন্ট সংস্করণ | ফটো কার্ড

জিরো ট্রাস্ট নিরাপত্তাব্যবস্থা কী
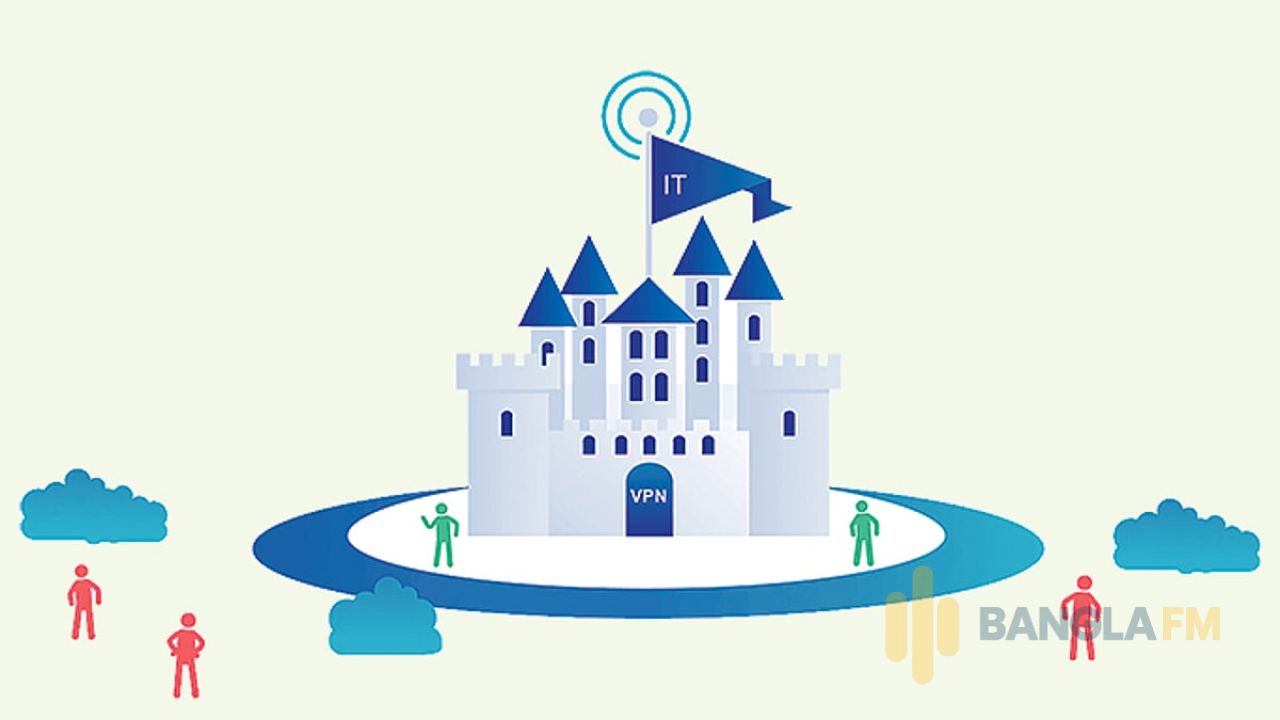
ছবি: ক্লাউডফ্লেয়ার

সাইবার হামলা থেকে প্রতিষ্ঠানের সংবেদনশীল তথ্যকে সুরক্ষিত রাখতে আন্তর্জাতিকভাবে গুরুত্ব পাচ্ছে ‘জিরো ট্রাস্ট’ নিরাপত্তাকাঠামো। এ ব্যবস্থায় নেটওয়ার্কের ভেতরে বা বাইরে থাকা কোনো ব্যক্তি বা যন্ত্রকে আগাম বিশ্বস্ত বলে ধরে নেওয়া হয় না। যেকোনো তথ্য, সেবা বা সম্পদ ব্যবহারের আগে প্রতিবার ব্যবহারকারীর পরিচয় ও অনুমোদনের বৈধতা কঠোরভাবে যাচাই করা হয়।

সহজভাবে বললে, প্রচলিত তথ্যপ্রযুক্তি নিরাপত্তাব্যবস্থায় নেটওয়ার্কের ভেতরে থাকা ব্যক্তি ও যন্ত্রকে সাধারণত বিশ্বাস করা হয়। অন্যদিকে, জিরো ট্রাস্ট ব্যবস্থায় কাউকেই আগাম বিশ্বাস করা হয় না। নেটওয়ার্কের ভেতরে বা বাইরে যেখান থেকেই কেউ প্রবেশের চেষ্টা করুক না কেন, তাকে যাচাইয়ের মধ্য দিয়ে যেতে হয়।

প্রচলিত নেটওয়ার্ক নিরাপত্তায় মূলত বাইরের অনুপ্রবেশ ঠেকানোর ওপর জোর দেওয়া হয়। যাকে বলা হয় ‘ক্যাসল অ্যান্ড মোট’ মডেল। তবে কোনো হ্যাকার একবার কেউ নেটওয়ার্কের ভেতরে প্রবেশ করতে পারলে তাকে সাধারণত বিশ্বাস করা হয়। ফলে কোনো সাইবার হামলাকারী নেটওয়ার্কে ঢুকতে পারলে ভেতরে থাকা বিভিন্ন তথ্য ও ব্যবস্থায় অবাধ প্রবেশাধিকার পাওয়ার ঝুঁকি তৈরি হয়। তা ছাড়া বর্তমানে ডেটা ক্লাউডে সংরক্ষিত থাকায় শুধু বাইরের প্রবেশপথ সুরক্ষিত রাখাই যথেষ্ট নয়। আইবিএমের মতে, একটি তথ্যফাঁসের ঘটনায় প্রতিষ্ঠানের গড় ক্ষতি হতে পারে ৩০ লাখ ডলারের বেশি। এ ঝুঁকি কমাতেই জিরো ট্রাস্টের আবির্ভাব।

২০১০ সালে গবেষণা ও পরামর্শক প্রতিষ্ঠান ফরেস্টার রিসার্চ ‘জিরো ট্রাস্ট’ ধারণাটি সামনে আনে। পরে গুগল এটি নিজেদের নেটওয়ার্কে চালু করলে উদ্যোগটি ব্যাপক জনপ্রিয়তা পায়। জিরো ট্রাস্ট বাস্তবায়নের অন্যতম প্রধান প্রযুক্তি হলো ‘জিরো ট্রাস্ট নেটওয়ার্ক অ্যাকসেস’ (জেডটিএনএ)। এটি অননুমোদিত ব্যবহারকারীদের কাছ থেকে পুরো নেটওয়ার্ককে অদৃশ্য রাখে এবং ব্যবহারকারী ও কাঙ্ক্ষিত সেবার মধ্যে এনক্রিপ্ট করা পৃথক সংযোগ তৈরি করে। ফলে একজন ব্যবহারকারী কেবল তার কাজের জন্য নির্ধারিত নির্দিষ্ট তথ্যে প্রবেশের সুযোগ পান, পুরো নেটওয়ার্কে নয়। এতে পরিচয় চুরি বা কোনো যন্ত্র হ্যাক হলেও পুরো নেটওয়ার্ক ঝুঁকিতে পড়ে না।

সূত্র: ক্লাউডফ্লেয়ার ও আইবিএম

টেকবার্তার সঙ্গে যোগাযোগ: [email protected]
বিষয় : টেক বার্তা

0.0%
0.0%
0.0%
0.0%

মতামত

Bangla FM

রোববার, ১৮ অক্টোবর ২০২৬


জিরো ট্রাস্ট নিরাপত্তাব্যবস্থা কী

প্রকাশের তারিখ : ১৮ অক্টোবর ২০২৬

featured Image

সাইবার হামলা থেকে প্রতিষ্ঠানের সংবেদনশীল তথ্যকে সুরক্ষিত রাখতে আন্তর্জাতিকভাবে গুরুত্ব পাচ্ছে ‘জিরো ট্রাস্ট’ নিরাপত্তাকাঠামো। এ ব্যবস্থায় নেটওয়ার্কের ভেতরে বা বাইরে থাকা কোনো ব্যক্তি বা যন্ত্রকে আগাম বিশ্বস্ত বলে ধরে নেওয়া হয় না। যেকোনো তথ্য, সেবা বা সম্পদ ব্যবহারের আগে প্রতিবার ব্যবহারকারীর পরিচয় ও অনুমোদনের বৈধতা কঠোরভাবে যাচাই করা হয়।

সহজভাবে বললে, প্রচলিত তথ্যপ্রযুক্তি নিরাপত্তাব্যবস্থায় নেটওয়ার্কের ভেতরে থাকা ব্যক্তি ও যন্ত্রকে সাধারণত বিশ্বাস করা হয়। অন্যদিকে, জিরো ট্রাস্ট ব্যবস্থায় কাউকেই আগাম বিশ্বাস করা হয় না। নেটওয়ার্কের ভেতরে বা বাইরে যেখান থেকেই কেউ প্রবেশের চেষ্টা করুক না কেন, তাকে যাচাইয়ের মধ্য দিয়ে যেতে হয়।

প্রচলিত নেটওয়ার্ক নিরাপত্তায় মূলত বাইরের অনুপ্রবেশ ঠেকানোর ওপর জোর দেওয়া হয়। যাকে বলা হয় ‘ক্যাসল অ্যান্ড মোট’ মডেল। তবে কোনো হ্যাকার একবার কেউ নেটওয়ার্কের ভেতরে প্রবেশ করতে পারলে তাকে সাধারণত বিশ্বাস করা হয়। ফলে কোনো সাইবার হামলাকারী নেটওয়ার্কে ঢুকতে পারলে ভেতরে থাকা বিভিন্ন তথ্য ও ব্যবস্থায় অবাধ প্রবেশাধিকার পাওয়ার ঝুঁকি তৈরি হয়। তা ছাড়া বর্তমানে ডেটা ক্লাউডে সংরক্ষিত থাকায় শুধু বাইরের প্রবেশপথ সুরক্ষিত রাখাই যথেষ্ট নয়। আইবিএমের মতে, একটি তথ্যফাঁসের ঘটনায় প্রতিষ্ঠানের গড় ক্ষতি হতে পারে ৩০ লাখ ডলারের বেশি। এ ঝুঁকি কমাতেই জিরো ট্রাস্টের আবির্ভাব।

২০১০ সালে গবেষণা ও পরামর্শক প্রতিষ্ঠান ফরেস্টার রিসার্চ ‘জিরো ট্রাস্ট’ ধারণাটি সামনে আনে। পরে গুগল এটি নিজেদের নেটওয়ার্কে চালু করলে উদ্যোগটি ব্যাপক জনপ্রিয়তা পায়। জিরো ট্রাস্ট বাস্তবায়নের অন্যতম প্রধান প্রযুক্তি হলো ‘জিরো ট্রাস্ট নেটওয়ার্ক অ্যাকসেস’ (জেডটিএনএ)। এটি অননুমোদিত ব্যবহারকারীদের কাছ থেকে পুরো নেটওয়ার্ককে অদৃশ্য রাখে এবং ব্যবহারকারী ও কাঙ্ক্ষিত সেবার মধ্যে এনক্রিপ্ট করা পৃথক সংযোগ তৈরি করে। ফলে একজন ব্যবহারকারী কেবল তার কাজের জন্য নির্ধারিত নির্দিষ্ট তথ্যে প্রবেশের সুযোগ পান, পুরো নেটওয়ার্কে নয়। এতে পরিচয় চুরি বা কোনো যন্ত্র হ্যাক হলেও পুরো নেটওয়ার্ক ঝুঁকিতে পড়ে না।

সূত্র: ক্লাউডফ্লেয়ার ও আইবিএম

টেকবার্তার সঙ্গে যোগাযোগ: [email protected]

Bangla FM

প্রকাশক: আনোয়ার মুরাদ
সম্পাদক: মো. রাশিদুল ইসলাম (রাশেদ মানিক)

কপিরাইট © ২০২৬ । সর্বস্ব সংরক্ষিত বাংলা এফ এম
Radio Logo
Bangla FM Live
24/7 Live Audio Stream